Tampilkan postingan dengan label Jaringan Komputer. Tampilkan semua postingan

Senin, 28 April 2014

Tutorial Backup Driver Dengan Double Driver

ShareInside - Kali ini saya akan memperkenalkan sebuah software  yang menurut saya software ini sangat berguna. Fungsi dari software ini adalah untuk melakukan backup dan restore driver. Software ini akan lebih berguna disaat kita ingin menginstall ulang komputer, Kita tidak perlu menginstal driver satu-satu menggunakan cd driver atau jika cd drivernya hilang atau rusak, Kita tidak harus repot-repot mengunduh lagi drivernya dari internet.
»»»»»

Sabtu, 20 Juli 2013

Web Proxy MikroTik Overview

ShareInside - Proxy adalah suatu aplikasi yang menjadi perantara antara client dengan server, sehingga client tidak akan berhubungan langsung dengan server-server yang ada di Internet. Mikrotik memiliki fitur Web proxy yang bisa digunakan sebagai proxy server yang nantinya akan menjadi perantara antara browser user dengan web server di Internet.

»»»»»

MikroTik Router

»»»»»

Rabu, 14 Maret 2012

Perbedaan HTTP dan HTTPS

HTTP adalah dasar komunikasi data untuk World Wide Web (WWW). Setiap kali kita membuka website / halaman web kita akan menggunakan protokol ini.
Sisi client meminta sisi server untuk membuka komunikasi pada port 80, port terbuka sisi server 80 dan di sisi client port acak terbuka.
Berikut ini adalah gambar ketika aku membuka http://www.kaskus.us dan melihat port yang terbuka menggunakan netstat-an.
»»»»»

Rabu, 14 Desember 2011

Serangan Man In The Middle Attack


ShareInside - Sudah banyak artikel di dunia maya ini yang membahas teknik serangan Man In The Middle (MITM), namun kali ini akan jelaskan secara detil tentang apa itu MITM Attack. Mitm attack merupakan jenis serangan yang sangat berbahaya dan bisa terjadi di mana saja, baik di website, telepon seluler, maupun di peralatan komunikasi tradisional seperti surat menyurat. Oleh karena itu saya pikir perlu ada satu artikel khusus yang membahas tentang MITM attack terlepas dari apapun dan dimanapun implementasi teknisnya.

Bukan Sekedar Sniffing
Mungkin banyak yang mengira tujuan dari serangan MITM adalah untuk menyadap komunikasi data rahasia, seperti yang sniffing. Sniffing bisa disebut sebagai passive attack karena pada sniffing attacker tidak melakukan tindakan  apa-apa selain memantau data yang lewat.  Memang benar dengan serangan mitm, seorang attacker bisa mengetahui apa yang dibicarakan oleh dua pihak yang berkomunikasi. Namun sebenarnya kekuatan terbesar dari mitm bukan pada kemampuan sniffingnya, namun pada kemampuan mencegat dan mengubah komunikasi sehingga mitm attack bisa disebut sebagai jenis serangan aktif.
Gambar di bawah ini adalah skenario yang bisa dilakukan attacker dengan serangan MITM.
mitm scenario: sniffing,intercepting,tampering,fabricating
sniffing,intercepting,tampering,fabricating
Pada gambar tersebut terlihat ada 4 macam serangan yang bisa dilakukan dengan MITM. Berikut adalah penjelasan dari jenis serangan tersebut dalam skenario seperti gambar di atas.
  • Sniffing: Charlie mengetahui semua pembicaraan antara Alice dan Bob.
  • Intercepting: Charlie mencegat pesan dari Alice ketika Alice ingin menutup percakapan dengan “Bob I’m going to sleep, Bye!”. Dengan begini Bob mengira Alice masih berkomunikasi dengannya.
  • Tampering: Charlie mengubah jawaban Bob kepada Alice dari account Paypal bob menjadi charlie.
  • Fabricating: Charlie menanyakan nomor social security number kepada Bob, padahal pertanyaan ini tidak pernah diajukan oleh Alice.
Dengan cara mitm ini bisa dibayangkan betapa besar potensi kerusakan yang bisa dilakukan Charlie kepada Alice dan Bob.
Proses Terjadinya Serangan Man-in-The-Middle
Dalam serangan mitm, seorang attacker akan berada di tengah-tengah komunikasi antara dua pihak. Seluruh pembicaraan yang terjadi di antara mereka harus melalui attacker dulu di tengah. Attacker dengan leluasa melakukan penyadapan, pencegatan, pengubahan bahkan memalsukan komunikasi seperti yang sudah saya jelaskan sebelumnya.
Sekarang mari kita lihat proses terjadinya MITM dalam contoh kasus Alice berkomunikasi dengan Bob. Charlie sebagai attacker akan berusaha berada di tengah antara Alice dan Bob. Agar Charlie berhasil menjadi orang ditengah, maka Charlie harus:
  • menyamar sebagai Bob dihadapan Alice
  • menyamar sebagai Alice dihadapan Bob
Charlie acts as fake Bob and fake Alice
Dalam mitm, Alice mengira sedang berbicara dengan Bob, padahal dia sedang berbicara dengan Charlie. Begitu juga Bob, dia mengira sedang berbicara dengan Alice, padahal sebenarnya dia sedang berbicara dengan Alice. Jadi agar bisa menjadi orang di tengah Charlie harus bisa menyamar di dua sisi, tidak bisa hanya di satu sisi saja.
Kenapa Alice dan Bob bisa terjebak dan tertipu oleh Charlie? Itu karena Alice dan Bob tidak melakukan otentikasi dulu sebelum berkomunikasi. Otentikasi akan menjamin Alice berbicara dengan Bob yang asli, bukan Bob palsu yang diperankan oleh Charlie. Begitu juga dengan otentikasi, Bob akan berbicara dengan Alice yang asli, bukan Alice palsu yang diperankan oleh Charlie.
Pentingnya Otentikasi: Who Are You Speaking With?
Otentikasi adalah proses untuk membuktikan identitas suatu subjek, bisa orang atau mesin. Proses membuktikan identitas seeorang ada banyak cara, namun semuanya bisa dikelompokkan dalam 3 kategori:
  • What you know: PIN, password, pasangan kunci publik-privat
  • What you have: smart card, kunci, USB dongle
  • What you are: fingerprint, retina
Secara singkat otentikasi menjawab pertanyaan “Who are you speaking with?”. Pertanyaan itu sangat penting diketahui sebelum dua pihak berkomunikasi. Bila dua pihak berkomunikasi tanpa sebelumnya melakukan otentikasi, maka keduanya bisa terjebak berbicara dengan orang yang salah, yaitu orang yang menyamar menjadi lawan bicaranya. Bila sampai ini terjadi maka akibatnya bisa sangat fatal, salah satunya adalah terjadinya mitm attack.
Bila dua orang yang sudah saling mengenal berbicara dengan tatap muka langsung, maka tidak mungkin keduanya terjebak dan tertipu berbicara dengan orang yang salah. Otentikasi menjadi sangat penting bila kedua pihak berbicara melalui media komunikasi jarak jauh seperti telpon atau internet. Dalam komunikasi jarak jauh, kita hanya bisa mendengar suara lawan bicara kita, jadi sangat besar kemungkinan kita berbicara dengan orang yang salah.
Jadi cara untuk mencegah serangan MITM adalah dengan melakukan otentikasi sebelum berkomunikasi. Bahkan walaupun otentikasi dilakukan oleh salah satu pihak saja, itu sudah cukup untuk mencegah mitm. Mari kita lihat kembali contoh Alice,  Bob dan Charlie, bila otentikasi hanya dilakukan oleh Bob, sedangkan Alice tidak. Karena tidak adanya otentikasi Alice, maka Charlie bisa menyamar sebagai Alice di hadapan Bob, namun Charlie tidak bisa menyamar sebagai Bob di hadapan Alice. Kenapa Charlie tidak bisa menyamar menjadi Bob? Sebab Alice akan menguji keaslian Bob dengan otentikasi, sehingga penyamaran Charlie sebagai Bob palsu akan terbongkar dan Alice tidak akan mau melanjutkan komunikasi.


»»»»»

Selasa, 18 Oktober 2011

Thunderbolt - Interkoneksi Kecepatan Tinggi


Intel menawarkan teknologi interkoneksi kecepatan tinggi yang disebutnya dengan Thunderbolt. Kecepatan transfernya dua kali lebih cepat daripada USB 3.0 (SuperSpeed USB). Para manufaktur perangkat sudah siap dengan pemanfaatan Thunderbolt pada produknya yang akan dirilis tahun depan. Kini baru Apple yang sudah menggunakan Thunderbolt pada MacBook Pro, MacBook Air, dan beberapa seri produk Apple lainnya.

Kecepatan transfer Thunderbolt 10Gbps, bandingkan dengan USB 3.0 yang 5Gbps. Thunderbolt 12 kali lebih cepat daripada FireWire 800 dan sampai 20 kali lebih cepat daripada USB 2.0. Thunderbolt memberikan daya 10 watt ke peranti yang tersambungkan ke port ini, sedangkan USB 3.0 hanya 4,5 watt.

Kecepatannya yang tinggi, Thunderbolt mendukung peranti penyimpanan kecepatan tinggi seperti RAID array, display HD, kotak ekspansi PCIe untuk laptop, dan aplikasi lainnya yang butuh kecepatan tinggi.


Thunderbolt mendukung dua protokol, yaitu PCI Express dan DisplayPort. Berbagai peranti yang menggunakan salah satu protokol tersebut dapat disambungkan ke port Thunderbolt. Konektor Thunderbolt memiliki saluran full-duplex, masing-masing merupakan bi-directional. Seperti juga USB, peranti Thunderbolt dapat dirangkai (daisy-chain) hingga 7 peranti.

Akankah Thunderbolt menggantikan USB? Thunderbolt memang memiliki kinerja dua kali daripada SuperSpeed USB (3.0), tetapi USB kini telah menjadi standar interkoneksi, yang tidak hanya dipakai pada PC. Menurut Intel, yang juga merupakan salah satu pengembang USB, Thunderblot merupakan komplemen dari USB.

Jadi kelihatannya Thunderbolt akan berdampingan dengan USB, seperti yang terdapat pada Apple MacBook Pro sekarang, minimal untuk beberapa tahun ke depan. Seterusnya? Hanya waktu yang akan membuktikan. Dan itu semua tergantung pada pengembangan teknologi keduanya dan dukungan para manufaktur peranti.

Referensi : www.intel.com


»»»»»

Selasa, 11 Oktober 2011

Pengertian GSM, GPRS, EDGE, UMTS, HSDPA, HSUPA dan HSPA


Kita mungkin sudah tidak asing lagi dengan yang namanya modem, dan pastinya kita juga tidak asing dengan istilah-istilah berikut ini, GSM, GPRS, EDGE, UMTS, HSDPA, HSUPA dan HSPA. Sekarang yang timbul dalam kepala kita adalah, apa perbedaan dan pengertian dari masing-masing istilah diatas.

Untuk itu pada postingan kali ini saya akan mencoba untuk menjelaskan arti dari masing-masing istilah diatas, baiklah tanpa panjang lebar langsung saja kita kepokok pembahasan,,,

1. GSM
Global System for Mobile Communication atau yang biasa disingkat dengan GSM adalah sebuah teknologi komunikasi selular yang bersifat digital. Teknologi GSM banyak diterapkan pada komunikasi bergerak, khususnya telepon genggam. Teknologi ini memamfaatkan glombang mikro dan pengiriman sinyal yang dibagi berdasarkan waktu, sehingga sinyal informasi yang dikirim akan sampai pada tujuan. GSM dijadikan standar untuk komunikasi selular sekaligus sebagai teknologi selular yang paling banyak digunakan diseluruh dunia. GSM dikenal sebagai teknologi 2G.

2. GPRS
General Packet Radio Service, atau GPRS adalah suatu teknologi yang memungkinkan pengiriman data lebih cepat dibandingkan dengan penggunaan teknologi Circuit Switch Data atau CSD. Penggabungan layanan telepon selular dengan GPRS (General Packet Radio Service) menghasilkan generasi baru yang disebut 2.5G. Sistem GPRS dapat digunakan untuk trasnfer data dalam bentuk paketdata yang berkaitan dengan e-mail data gambar (MMS), Wireless Application Protocol (WAP), dan World Wide Web (WWW). Dalam teorinya GPRS menjanjikan kecepatan mulai dari 56 kbps sampai 115 kbps, sehingga memungkinkan akses internet, pengiriman data multi media ke komputer, notebook dan handheld computer.

3.EDGE
Enhanced Data Rates for GSM Evolution, EDGE merupakan taknologi lanjutan dari GSM. GSM sendiri sebagai salah satu teknologi komunikasi mobile generasi kedua, merupakan teknologi yang saat ini paling banyak digunakan di berbagai negara. Dalam perkembangannya, GSM yang mampu menyalurkan komunikasi suara dan data berkecepatan rendah (9.6 - 14.4 kbps), kemudian berkembang menjadi GPRS yang mampu menyalurkan suara dan juga data dengan kecepatan yang lebih baik, yakni 115 kbps. Pada fase selanjutnya, meningkatnya kebutuhan akan sebuah system komunikasi mobile yang mampu menyalurkan data dengan kecepatan hingga 3 kali kecepatan GPRS, yaitu 384 kbps.

4.UMTS
niversal Mobile Telecommunication System atau UMTS biasanya disebut juga dengan Wideband Code-Division Multiple Access atau WCDMA, merupakan teknologi generasi ketiga (3G) untuk GSM. Teknologi ini tidak kompatibel dengan CDMA2000 atau sering disebut juga dengan CDMA saja. Teknologi ini menggunakan Wideband-AMR (Adaptive Multi-Rate) untuk kodifikasi suara sehingga kualitas suara yang didapat menjadi lebih baik dari generasi sebelumnya.

5. HSPA
High Speed Packed Access adalah koleksi protokol telepon genggam dalam ranah 3,5G yang memperluas dan memperbaiki kinerja protokol Universal Mobile Telecommunications System (UMTS). High-Speed Downlink Packet Access (HSDPA), High-Speed Uplink Packet Access (HSUPA), dan High-Speed Packet Access+ (HSDPA+) adalah bagian dari keluarga High-Speed Packet Access (HSPA).

HSPA merupakan hasil pengembangan teknologi 3G gelombang pertama, Release 99 (R99). Sehingga HSPA mampu bekerja jauh lebih cepat bila dibandingkan dengan koneksi R99. Terkait jaringan CDMA, HSPA dapat disejajarkan dengan Evolution Data Optimized (EV-DO) yang merupakan perkembangan dari CDMA2000.

Jaringan HSPA sebagian besar tersebar pada spektrum 1900 MHz dan 2100 MHz namun beberapa berjalan pada 850 MHz. Spektrum yang lebih besar digunakan karena operator dapat menjangkau area yang lebih luas serta kemampuannya untuk refarming dan realokasi spektrum UHF. HSPA menyediakan kecepatan tranmisi data berbeda dalam arus data turun (downlink) dan dalam arus naik (uplink), terkait standar pengembangan yang dilakukan Third Generation Partnership Project (3GPP). Perkembangan lanjutan HSPA dapat semakin memudahkan akses kedunia maya karena sarat fitur rapi dan canggih sehingga dapat mengurangi biaya transfer data per megabit.

Pada tahun 2008 terdapat lebih dari 32 juta koneksi HSPA di dunia. Hal ini bertolak belakang dengan akhir kuartal pertama 2007 yang hanya berjumlah 3 juta. Pada tahun yang sama, sekitar 80 negara telah memiliki layanan HSPA dengan lebih dari 467.000 jenis perangkat HSPA yang tersedia di seluruh dunia, seperti perangkat bergerak, notebook, data card, wireless router dan USB modem.

6. HSPA+
HSPA+ atau disebut juga Evolusi HSPA adalh teknologi standar pita lebar nirkabel yang akan hadir dengan kemampuan pengiriman data mencapai 42Mbit/s untuk downlink dengan menggunakan modulasi 64QAM dan 11Mbit/s untuk uplink dengan modulasi 16QAM. Pengembangan lainnya pada HSPA+ adalah tambahan penggunaan antena Multiple Input Multiple Output (MIMO) untuk membantu peningkatan kecepatan data. HSPA+ memberikan pilihan berupa arsitektur all-IP yang dapat mempercepat jaringan serta lebih murah dalm pembayaran dan pengendaliannya.

Sampai Agustus 2009, terdapat 12 jaringan HSPA+ di dunia dengan kecepatan downlink mencapai 21Mbit/s. Pelopornya adalah Telstrs di Australia pada akhir 2008. Sedangkan jaringan untuk kecepatan 28Mbit/s telah hadir untuk pertama kalinya didunia dengan Italia sebagai negara perintisnya.

7. HSDPA
High-Speed Downlink Packet Access atau HSDPA, merupakan salah satu protokol yang memper baiki proses downlink atau penurunan data dari server ke perangkat (unduh), dengan kecepatan mencapai 14.4Mbit/s. Sedangkan proses uplink dalam teknologi HSDPA mencapai 384kbit/s. Dengan kecepatan tersebut, pengguna perangkat bergerak dapat menerima data yang berukuran besar seperti lampiran pada e-mail, persentasi dalam bentuk Power point, atauun dapat membuka halaman web.

Sedai gambaran, jaringan HSDPA dengan kecepatan 3.6Mbit/s dapat mengunduh data musik yang berukuran sekitar 3 Mb dalam waktu 8,3 detik dan data video yang berukuran 5 Mb dalam waktu 13,9 detik. HSDPA hadir sejak tahun 2006 di Eropa.

8. HSUPA
High-Speed Uplink Packet Access atau HSUPA, merupakan salah satu protokol ponsel yang memperbaiki uplink atau penaikan data dari perangkat ke server (unggah) yang mencapai 5.76Mbit/s. Dengan kecepatan ini, pengguna dapat lebih mudah mengunggah tulisan, gambar, maupun video ke blog pribadi atapun situs seperti YouTube hanya dalam waktu beberapa detik saja. HSUPA juga dapat mempermudah melakukan video streaming dengan kualitas DVD, konverensi video, game real-time, e-mail, dan MMS.

Saat terjadi kegagalan dalam pengiriman data, HSUPA dapat melakukan pengiriman ulang. Tingkat kecepatan pengiriman juga dapat disesuaikan dengan keadaan ketika terjadi gangguan jaringan transmisi. HSUPA diluncurkan secara komersial pertama kali pada awal tahun 2007.

Referensi:
-http://id.wikipedia.org/wiki/GSM
-http://id.wikipedia.org/wiki/Gprs
-http://id.wikipedia.org/wiki/UMTS
-http://itcompare.wordpress.com/2010/07/08/pengertian-gprs-edge-3g-umts-gps-dan-hsdpa/
-http://otakkacau.co.cc/2011/01/04/pengertian-dan-perbedaan-hspa-hspa-hsdpa-hsupa-umts-dan-ev-do/

»»»»»

Kamis, 22 September 2011

Intercom Lanic : Aplikasi Untuk Menelpon Via LAN/Wifi


Ok, langsung saja saya share aplikasi buat nelpon via lan atau wifi (wireless) dengan menggunakan Lanic Intercom.

img

Aplikasi Lanic Intercom ini merupakan aplikasi yang memungkinkan kita untuk berkomunikasi antar pengguna dalam satu suatu jaringan layaknya kita berbicara menggunakan telpon atau perangkat intercom lainnya. Mungkin bedanya disini kita menggunakan IP untuk terhubung dengan pengguna lainnya

Intercom kepanjangan dari Intercommunication Device atau peralatan komunikasi internal. Intercom merupakan sebuah sistem komunikasi elektronik yang ditujukan untuk pembicaraan, pengumuman, atau proses komunikasi yang terbatas. Intercom sering disebut juga interphone atau intertelepon. Intercom tersambung melalui kabel yang disebut kabel Beudrat. Kabel ini berfungsi untuk menyalurkan suara dari pesawat interkom yang satu ke pesawat Intercom lainnya.

Untuk komunikasinya, di Lanic ini ada 2 metode, yaitu Full Duplex dan Half Duplex. Full duplex memungkinkan pengguna untuk ng0brol layaknya telepon, sedangkan half duplex layaknya walkie talkie, ada speak ada listen.

Download : [355 KB]
»»»»»

Senin, 31 Agustus 2009

Soal-Soal Subnetting Kelas C

Jika anda ingin mahir berhitung subnetting, khususnya kelas C ada baiknya anada mencoba
Soal-soal yang saya buat ini, Berikut jawabannya........
Jika anda berminat silahkan anda click link dibawah ini

http://www.ziddu.com/download/6290756/Soal-soalSubnetting.ppt.html

.....Semoga setelah Anda mencoba, anda bisa mengerti.....


»»»»»

Senin, 20 Juli 2009

4 LAPISAN TCP/IP


  • Model TCP/IP terdiri atas 4 lapisan, yaitu :
1. lapisan Application
2. Transport
3. Internetwork
4. Network Interface.


1. Lapisan Application
adalah lapisan dimana suatu perangkat lunak berperan, misalnya saja sebuah penjelajah
web (web browser). Anda sedang membaca tulisan ini? Berarti aplikasi TCP/IP anda
sedang bekerja.

2. Transport
adalah lapisan untuk mendefinisikan bagaimana data yang diproses oleh lapisan aplikasi
dikirimkan melalui jaringan. Dalam lapisan ini terdapat dua jenis protokol, yaitu TCP
(Transmission Control Protocol) dan UDP (User Datagram Protokol). Jenis protokol apa
yang digunakan, dan bagaimana suatu data dikirimkan dengan protokol tersebut sangat
bergantung pada lapisan aplikasi.
Misal sebuah server web, umumnya melayani permintaan dari browser web
menggunakan protokol TCP port 80. Pada lapisan ini, data diberi header TCP sehingga
menjadi sebuah segment. Proses penambahan header ini disebut enkapsulasi. Lapisan
transport ini juga bertugas menjaga keutuhan data dengan mendeteksi terjadinya
perubahan/kerusakan pada data.

3. Internetwork.
Pada lapisan ini segmen (data yang sudah dibubuhi header Transport) diberi header IP.
Disinilah didefinisikan dari siapa dan untuk siapa sebuah segmen akan dikirim, dengan
membubuhkan alamat IP atau IP Address.
Ada dua versi IP yang sekarang digunakan, yaitu IPv4 dan IPv6. IPv6 belum digunakan
secara meluas karena masih terbatasnya perangkat yang mendukung, namun beberapa
institusi sudah mulai mempraktikkan IPv6 berdampingan dengan IPv4. Terus terang saya
belum pernah mempelajari apalagi meng-implementasikan IPv6, jadi yang akan saya
bahas dan sebut dengan IP address dalam tulisan-tulisan saya sementara ini selalu IPv4 .
IPv4 terdiri atas kode sepanjang 32 bit, atau dinyatakan dalam desimal dengan memberi
titik di setiap 8 bit-nya. Contoh alamat IP: 00000010 00000010 00000001 00000001 atau
dalam desimal 10.10.0.1. Pembubuhan header pada segmen ini mengubah segmen
menjadi packet.
Routing dapat terjadi berdasarkan informasi IP, karena itu routing juga bekerja pada
lapisan ini.

4. Network Interface.
Pada lapisan ini paket akan dibubuhi alamat perangkat keras dari perangkat antarmuka
jaringan, yang kita kenal sebagai MAC Address, dan kemudian dikirimkan melalui
perangkat-perangkat keras jaringan (hub,switch, kabel, dll). “Lho, kan sudah ada IP,
mengapa perlu MAC adress”?
IP mendefinisikan pengalamatan secara logikal dan digunakan untuk penunjuk arah dari
awal hingga tujuan, sedangkan MAC Address mendefinisikan secara fisik, dan hanya
belaku untuk setiap segmen jaringan. Kurang jelas? Begini, suatu paket dapat dikirimkan
melalui banyak sekali perangkat dan router, MAC Address berperan untuk mengirimkan
paket antara satu router dan router lainnya. Misal suatu PC bertanya “saya ada paket nih,
saya mau kirim ke si B (IP address), lewat mana ya? router menjawab “sini, lewat sini!”
disinilah saat dimana paket akan dibubuhi MAC Address si router, demikian juga si
router akan bekerja pada segmen berikutnya.
LH = Link Header, LT = Link Trailer. MAC Address asal dan MAC Address tujuan
merupakan bagian dari Link Header, sedangkan Link Trailer berisi checksum (kode yang
digunakan untuk memeriksa apakah data yang dikirim benar.

Referensi:
www.johan-net.co.cc/Download/KULIAH/Osi_Tcp_ip.pdf


»»»»»

DASAR-DASAR PENGAKABELAN JARINGAN


Dalam dunia networking, dikenal beberapa jenis kabel yang sering digunakan. Setiap jenis kabel mempunyai kemampuan dan spesifikasinya yang berbeda, oleh karena itu dibuatlah pengenalan tipe kabel. Ada dua jenis kabel yang dikenal secara umum, yaitu twisted pair (UTP unshielded twisted pair dan STP shielded twisted pair) dan coaxial cable.
Gambar dibawah ini merupakan tipe kategori kabel yang digunakan dalam jaringan (cable category).


Gambar 1. Kategori Kabel

Pemberian kategori 1/2/3/4/5/6 merupakan kategori spesifikasi untuk masing-masing kabel tembaga dan juga untuk jack. Masing-masing merupakan seri revisi atas kualitas kabel, kualitas pembungkusan kabel (isolator) dan juga untuk kualitas “belitan” (twist) masing-masing pasang kabel. Selain itu juga untuk menentukan besaran frekuensi yang bisa lewat pada sarana kabel tersebut, dan juga kualitas isolator sehingga bisa mengurangi efek induksi antar kabel (noise bisa ditekan sedemikian rupa).


Sedangkan untuk coaxial cable, dikenal dua jenis, yaitu thick coaxial cable (diameter lumayan besar) dan thin coaxial cable (diameter lebih kecil).
Thick coaxial cable (Kabel Coaxial “gemuk”) dispesifikasikan berdasarkan standar IEEE 802.3 10BASE5, dimana kabel ini mempunyai diameter rata-rata 12mm, dan biasanya diberi warna kuning; kabel jenis ini biasa disebut sebagai standard ethernet atau thick Ethernet, atau hanya disingkat ThickNet, atau bahkan cuman disebut sebagai yellow cable.
Thin coaxial cable (Kabel Coaxial “Kurus”), banyak dipergunakan di kalangan radio amatir, terutama untuk transceiver yang tidak memerlukan output daya yang besar. Untuk digunakan sebagai perangkat jaringan, kabel coaxial jenis ini harus memenuhi standar IEEE 802.3 10BASE2, dimana diameter rata-rata berkisar 5mm dan biasanya berwarna hitam atau warna gelap lainnya. Setiap perangkat (device) dihubungkan dengan BNC T-connector. Kabel jenis ini juga dikenal sebagai thin Ethernet atau ThinNet.

Twisted Pair
Pengkabelan Twisted Pair menggunakan sebuah modul Rregistered Jack (RJ) yang disebut RJ-45. Hal yang perlu dipahami adalah untuk memastikan bahwa, kita menghubungkan warna yang tepat pada pin RJ-45 yang tepat. Dan RJ-45 dengan arah menghadap kedepan. Terdapat beberapa konsensus yang mengatur urutan pemasangan kabel, yaitu : 568A, 568B atau 258A. Semuanya merupakan konsensus yang menjelaskan, kabel mana harus pergi ke pin yang mana.


Gambar 2.Twisted Pair

Untuk urutan kabel diatas adalah standar yg digunakan secara umum; tapi kita bisa juga melakukan pengurutan kabel sesuai dengan keinginan kita; tentu saja konsekwensi-nya jika terjadi permasalahan yg terjadi pada jaringan akan menyulitkan kita, karena kita membuat standar pengkabelan tersendiri.

Kemudian Standar untuk koneksi PC to PC dan PC to Hub, mengenal adanya Straight Cable dan Cross Cable.
Straight Cable
Biasanya digunakan untuk koneksi PC to PC, standar yg digunakan adalah TIA568A, dimana kedua ujungnya menggunakan model seperti gambar 3.

Untuk urutan kabel diatas adalah standar yg digunakan secara umum; tapi kita bisa juga melakukan pengurutan kabel sesuai dengan keinginan kita; tentu saja konsekwensi-nya jika terjadi permasalahan yg terjadi pada jaringan akan menyulitkan kita, karena kita membuat standar pengkabelan tersendiri.

Standar 568A (Standar ini juga sesuai dengan standar Northern Telecom pada ISDN.)

Gambar 3. Kabel Standar TIA 568A
Standar yg biasa digunakan untuk koneksi PC to Hub / Switch.

EIA/TIA 568B

Gambar 4. Kabel Standar TIA 568B

Kemudian Standar untuk koneksi PC to PC dan PC to Hub, mengenal adanya Straight Cable dan Cross Cable.
Straight Cable
Biasanya digunakan untuk koneksi PC to PC, standar yg digunakan adalah TIA568A, dimana kedua ujungnya menggunakan model seperti gambar 3.

Cross Cable
Sedangkan Cross Cable digunakan untuk koneksi PC to PC. Satu ujungnya memiliki urutan standar T568A dan ujung yang satunya menggunakan standar T568B.


Gambar dibawah ini mungkin lebih bisa menjelaskan perbedaan antara cross link dengan straight link connection


Peralatan yg diperlukan untuk pengkabelan
1. Konektor

Left to right, RJ connectors: an eight-pin 8P8C plug (used for RJ49, RJ61 and others, but often called "RJ45" because of its outward semblance to the true RJ45), six-pin RJ25 plug, four-pin RJ14 plug (often also used instead of two-pin RJ11), and a four-pin handset plug (also popularly, though incorrectly, called "RJ22", "RJ10", or "RJ9"). The middle two can be plugged into the same standard six-pin jack, pictured.

Karena yg kita bicarakan adalah membangun jaringan untuk komputer, maka yg paling banyak digunakan konektor
RJ45 (keterangan lengkap mengenai RJ 45 di http://en.wikipedia.org/wiki/RJ-45

2. Tang Crimping (Crimpper)

Tang crimping (crimpper ato crimp tool) digunakan untuk menjepitkan kabel di konektor RJ 45.

3. Lan Cable Tester

Gambar diatas adalah salah satu alat yg digunakan untuk memeriksa kondisi kabel jaringan yang telah dipasang (di-crimp
Terdapat urutan2 lampu dengan kondisi yg menunjukkan situasi yg berbeda; jika menggunakan kabel straight (568A) maka lampu 1-8 akan berurutan menyala, sedangkan untuk CrossLink connection maka akan menunjukkan urutan2 yg berbeda sesuai dengan urutan kabel-nya.
»»»»»

Sabtu, 18 Juli 2009

Pengantar Model Open Systems Interconnection(OSI)

Model Open Systems Interconnection (OSI) diciptakan oleh International Organization for Standardization (ISO) yang menyediakan kerangka logika terstruktur bagaimana proses komunikasi data berinteraksi melalui jaringan. Standard ini dikembangkan untuk industri komputer agar komputer dapat berkomunikasi pada jaringan yang berbeda secara efisien.


Model Layer OSI

osigroupedlayers.gif


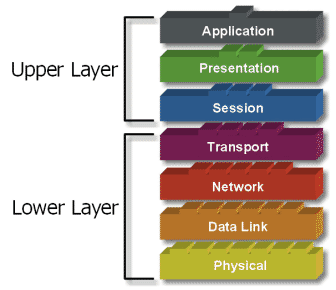
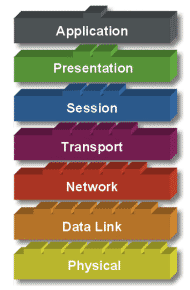
Terdapat 7 layer pada model OSI. Setiap layer bertanggungjawwab secara khusus pada proses komunikasi data. Misal, satu layer bertanggungjawab untuk membentuk koneksi antar perangkat, sementara layer lainnya bertanggungjawab untuk mengoreksi terjadinya “error” selama proses transfer data berlangsung.
Model Layer OSI dibagi dalam dua group: “upper layer” dan “lower layer”. “Upper layer” fokus pada applikasi pengguna dan bagaimana file direpresentasikan di komputer. Untuk Network Engineer, bagian utama yang menjadi perhatiannya adalah pada “lower layer”. Lower layer adalah intisari komunikasi data melalui jaringan aktual.

“Open” dalam OSI

open.gif“Open” dalam OSI adalah untuk menyatakan model jaringan yang melakukan interkoneksi tanpa memandang perangkat keras/ “hardware” yang digunakan, sepanjang software komunikasi sesuai dengan standard. Hal ini secara tidak langsung menimbulkan “modularity” (dapat dibongkar pasang).
Modularity

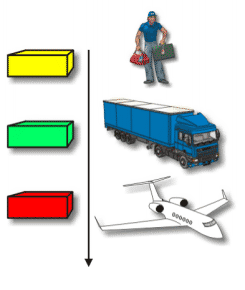
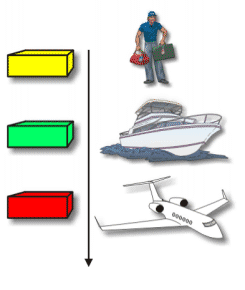
“Modularity” mengacu pada pertukaran protokol di level tertentu tanpa mempengaruhi atau merusak hubungan atau fungsi dari level lainnya.
Dalam sebuah layer, protokol saling dipertukarkan, dan memungkinkan komunikasi terus berlangsung. Pertukaran ini berlangsung didasarkan pada perangkat keras “hardware” dari vendor yang berbeda dan bermacam-macam alasan atau keinginan yang berbeda.

Modularity

modularity_1.gif
Seperti contoh Jasa Antar/Kurir. “Modularity” pada level transportasi menyatakan bahwa tidak penting, bagaimana cara paket sampai ke pesawat.
modularity_2.gif
Paket untuk sampai di pesawat, dapat dikirim melalui truk atau kapal. Masing-masing cara tersebut, pengirim tetap mengirimkan dan berharap paket tersebut sampai di Toronto. Pesawat terbang membawa paket ke Toronto tanpa memperhatikan bagaimana paket tersebut sampai di pesawat itu.

7 Layer OSI

Model OSI terdiri dari 7 layer :

  • Application
  • Presentation
  • Session
  • Transport
  • Network
  • Data Link
  • Physical

Apa yang dilakukan oleh 7 layer OSI ?

osilayer.gif


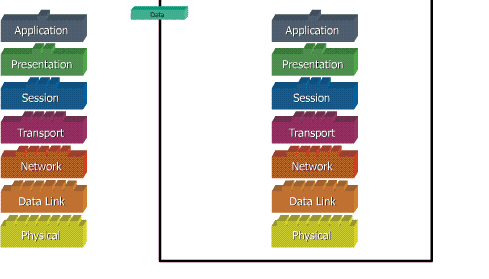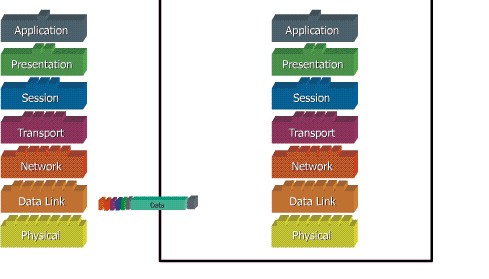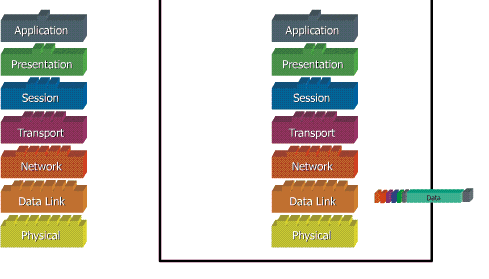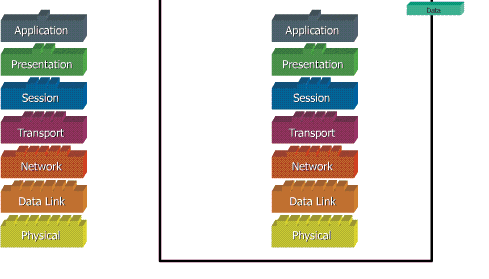
Ketika data ditransfer melalui jaringan, sebelumnya data tersebut harus melewati ke-tujuh layer dari satu terminal, mulai dari layer aplikasi sampai physical layer, kemudian di sisi penerima, data tersebut melewati layer physical sampai aplikasi. Pada saat data melewati satu layer dari sisi pengirim, maka akan ditambahkan satu “header” sedangkan pada sisi penerima “header” dicopot sesuai dengan layernya.

Model OSI

Tujuan utama penggunaan model OSI adalah untuk membantu desainer jaringan memahami fungsi dari tiap-tiap layer yang berhubungan dengan aliran komunikasi data. Termasuk jenis-jenis protoklol jaringan dan metode transmisi.

Model dibagi menjadi 7 layer, dengan karakteristik dan fungsinya masing-masing. Tiap layer harus dapat berkomunikasi dengan layer di atasnya maupun dibawahnya secara langsung melalui serentetan protokol dan standard.

Model OSI

Keterangan

osilayers_1.gif

Application Layer: Menyediakan jasa untuk aplikasi pengguna. Layer ini bertanggungjawab atas pertukaran informasi antara program komputer, seperti program e-mail, dan service lain yang jalan di jaringan, seperti server printer atau aplikasi komputer lainnya.

osilayers_2.gif

Presentation Layer: Bertanggung jawab bagaimana data dikonversi dan diformat untuk transfer data. Contoh konversi format text ASCII untuk dokumen, .gif dan JPG untuk gambar. Layer ini membentuk kode konversi, translasi data, enkripsi dan konversi.

osilayers_3.gif

Session Layer: Menentukan bagaimana dua terminal menjaga, memelihara dan mengatur koneksi,- bagaimana mereka saling berhubungan satu sama lain. Koneksi di layer ini disebut “session”.

osilayers_4.gif

Transport Layer: Bertanggung jawab membagi data menjadi segmen, menjaga koneksi logika “end-to-end” antar terminal, dan menyediakan penanganan error (error handling).

osilayers_5.gif

Network Layer: Bertanggung jawab menentukan alamat jaringan, menentukan rute yang harus diambil selama perjalanan, dan menjaga antrian trafik di jaringan. Data pada layer ini berbentuk paket.

osilayers_6.gif

Data Link Layer: Menyediakan link untuk data, memaketkannya menjadi frame yang berhubungan dengan “hardware” kemudian diangkut melalui media. komunikasinya dengan kartu jaringan, mengatur komunikasi layer physical antara sistem koneksi dan penanganan error.

osilayers_7.gif

Physical Layer: Bertanggung jawab atas proses data menjadi bit dan mentransfernya melalui media, seperti kabel, dan menjaga koneksi fisik antar sistem.


Referensi: http://
dedenthea.wordpress.com/.../apa-itu-7-layer-osi-dalam-jaringan/ »»»»»
HEAD LINE NEWS SHARE INSIDE | Tempat Berbagi Ilmu dan Pengtahuan Seputar Dunia Komputer juga Dunia IT dll | Semoga Sobat Blogger Enjoy with this Blog dan Jangan lupa Like Us On Facebook ... | Terima Kasih atas Kunjungannya !
Related Posts Plugin for WordPress, Blogger...